Bonjour à toute et à tous ! Pour ce mois-ci, j'ai décider de vous présenter dans cette CVE la dernière faille critique PHP publié le 21 octobre.
Contexte des deux faille :
En octobre dernier deux failles touchent le coeur de PHP. Celle-ci concerner appelle donc à la mémoire dont PHP gère entre 2 requêtes :
- CVE-2026-109618 : une requête volontairement trop lourde (un envoi de formulaire, par exemple) pousse PHP à épuiser sa mémoire et à laisser des données dans un état incohérent.
- CVE-2026-109619 : des informations d’une requête précédente restent en mémoire alors qu’elles devraient être effacées, et sont réutilisées par la requête suivante.
Dans les deux cas, un attaquant peut exécuter son propre code sur votre serveur, avec les droits de votre serveur web. Il n’a besoin ni de compte, ni de mot de passe : une connexion à votre site suffit. L’exploitation a été démontrée par les chercheurs, notamment avec Apache (mod_php) et PHP-FPM, les deux configurations les plus courantes.
Qui est concernés par ses failles :
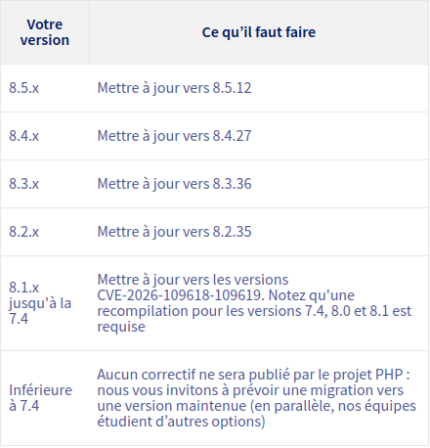
Comment mettre à jour :
Etape n°1 :
Réaliser une sauvegarde : Sur votre VPS, réaliser un script complet, puis le transfmettre sur un drive.
Etape n°2 :
Mettez à jour les paquets PHP avec le gestionnaire de votre distribution :
-
Debian / Ubuntu : sudo apt update && sudo apt upgrade
-
AlmaLinux / Rocky Linux : sudo dnf upgrade
-
PHP compilé depuis les sources : téléchargez la version corrigée sur php.net
-
Conteneurs Docker : reconstruisez vos images sur une image PHP à jour, puis redéployez
Etape n°3 :
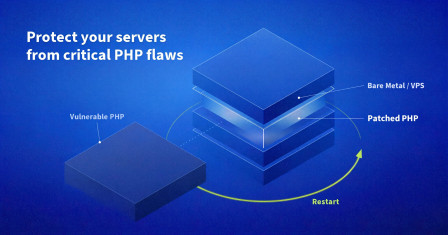
Redémarrez vos services PHP. C’est l’étape la plus souvent oubliée : sans redémarrage, l’ancienne version continue de tourner en mémoire.
-
PHP-FPM : sudo systemctl restart php8.x-fpm (Debian/Ubuntu, en remplaçant x par votre version) ou sudo systemctl restart php-fpm
-
Apache : sudo systemctl restart apache2 ou sudo systemctl restart httpd
Vérification : Avec php -v que la version corrigée est bien en place, et que votre site fonctionne normalement.
Sources :
https://blog.ovhcloud.com/fr/posts/critical-php-vulnerabilities-bare-metal-vps/